Connhex Studio
Crea app su misura con gli agenti di coding.
Passa dai requisiti aziendali al software funzionante, con specifiche chiare, vincoli ingegneristici e valutazioni integrate che guidano ogni build.
Ogni app è compatibile con le API Connhex per impostazione predefinita, così non devi occuparti dell’integrazione.
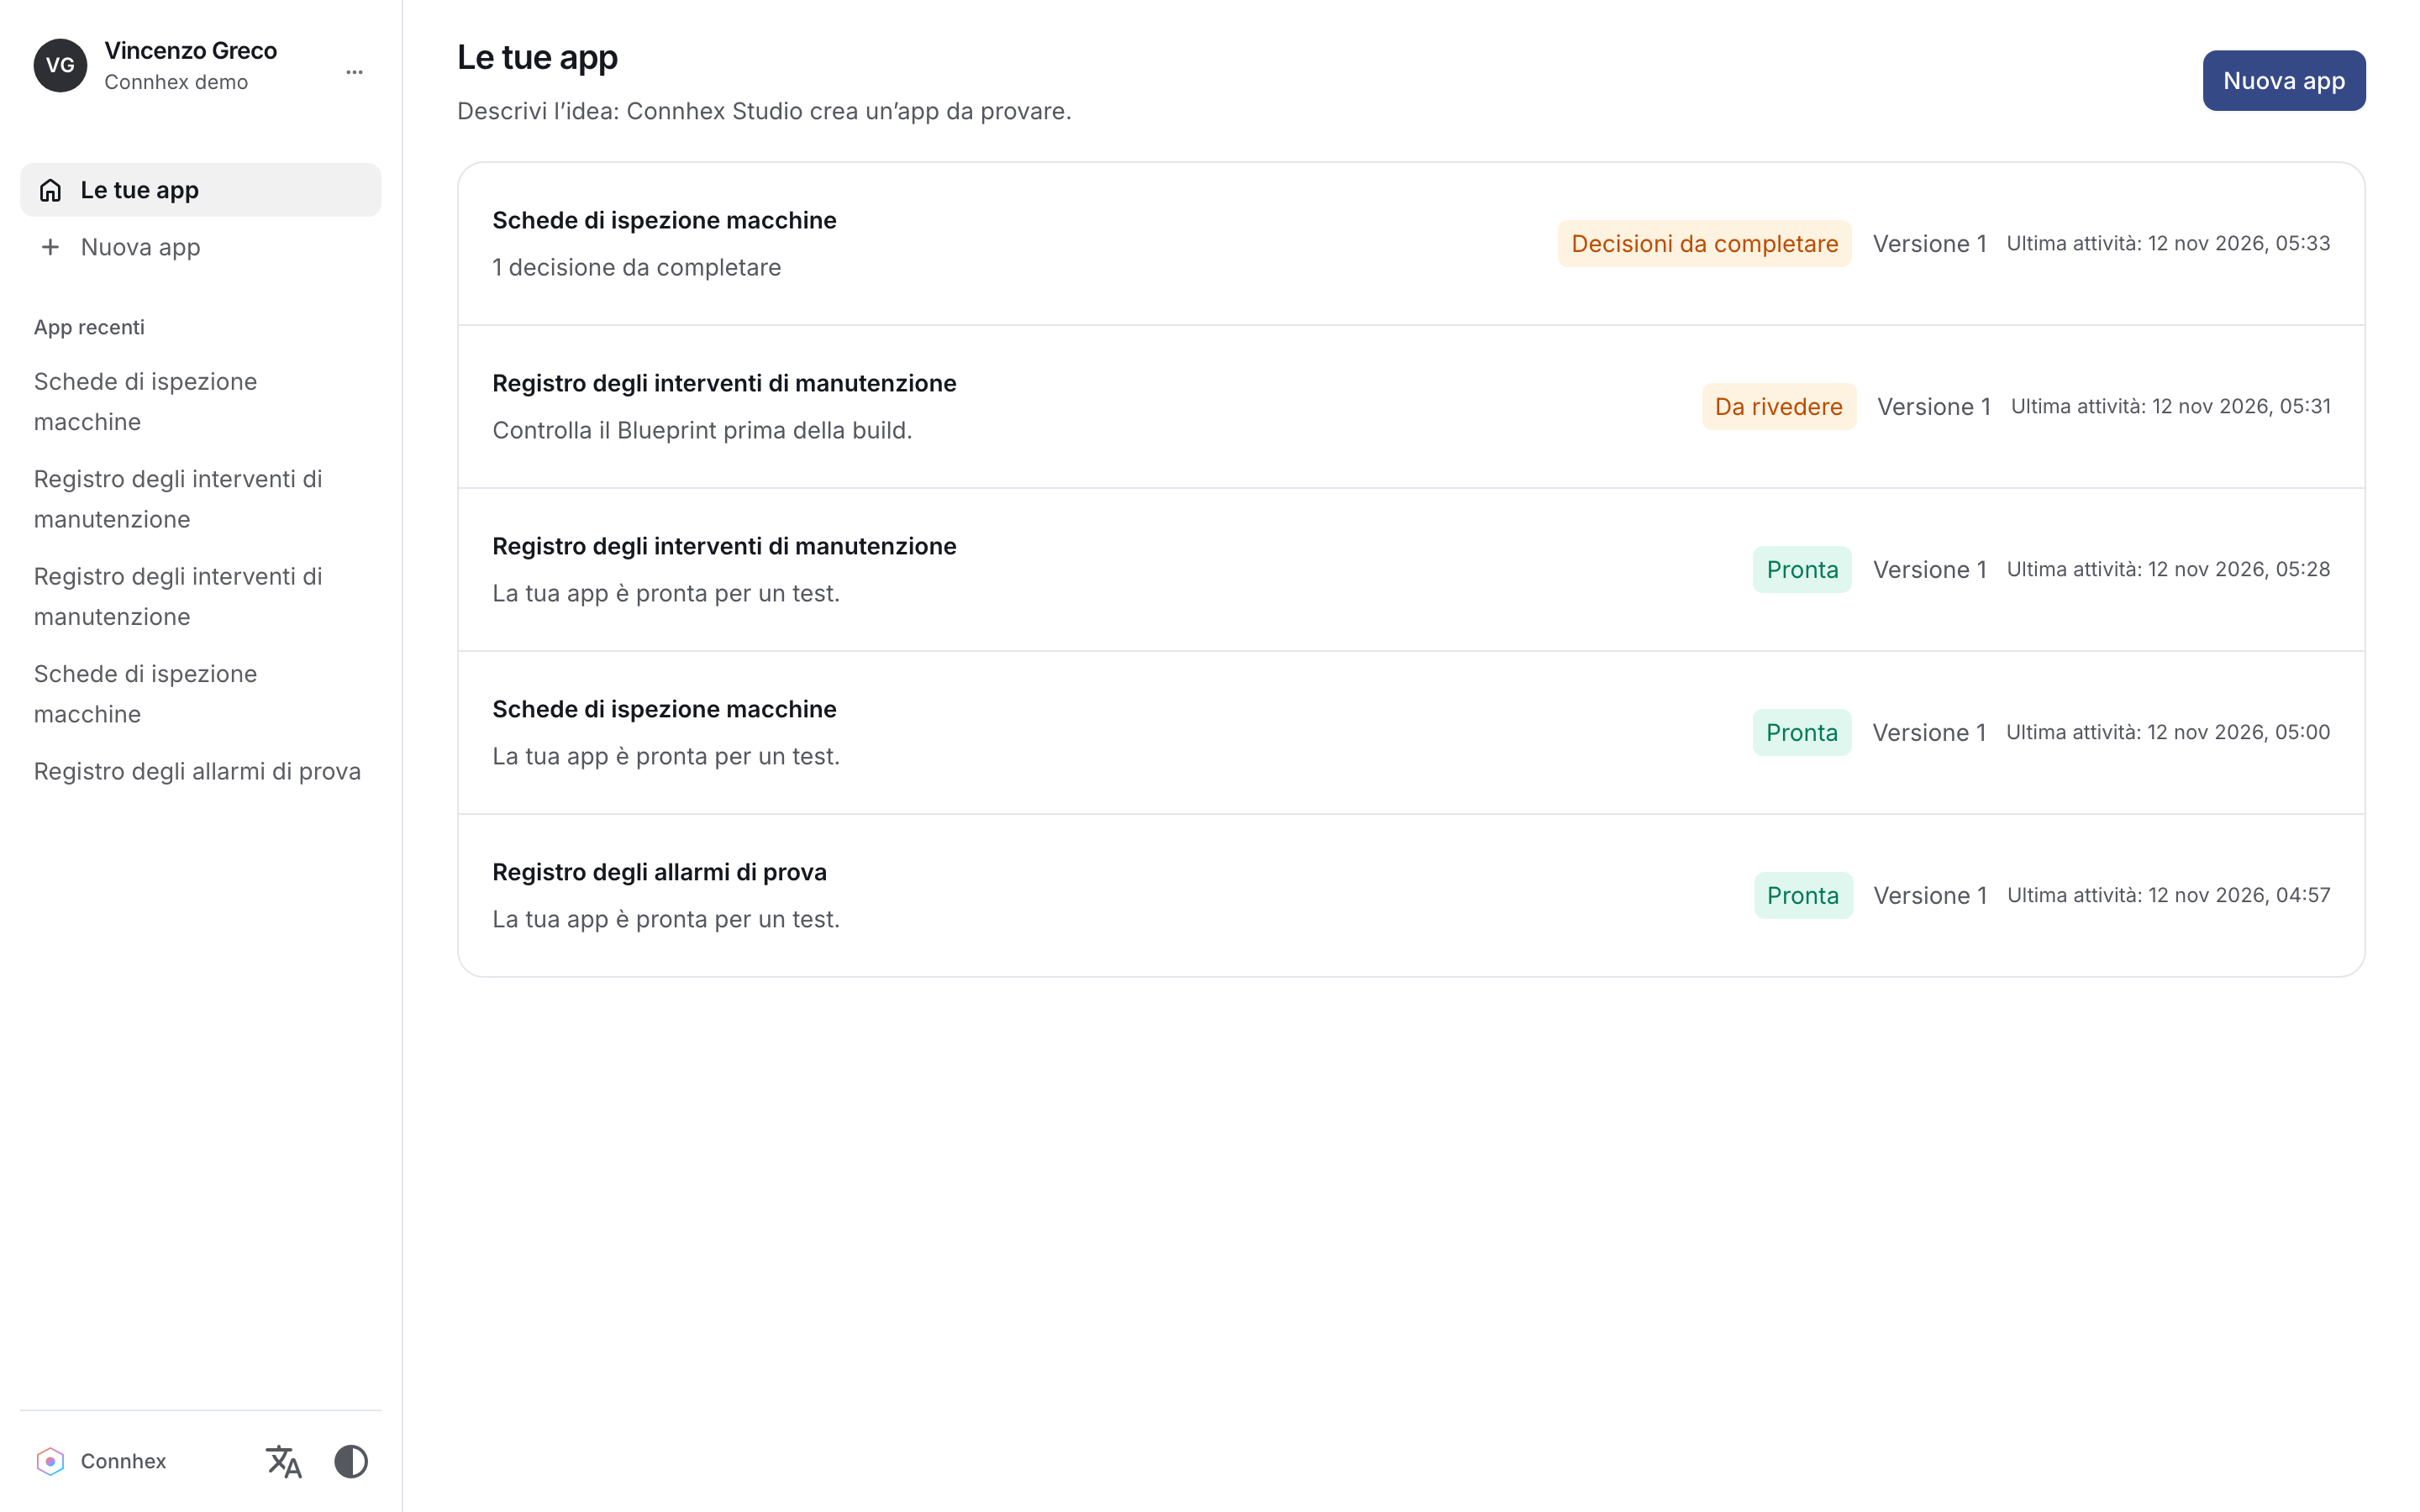
Dall’idea alla prova dell’app
Un percorso chiaro, con te nei momenti decisivi.
Studio sviluppa la specifica insieme a te, vincola lo sviluppo alla versione che approvi e porta il risultato in un’anteprima integrata. Il feedback rientra nello stesso processo controllato.
Descrivi l’esigenza
Spiega a chi si rivolge l’app, quali dati tratta e quali attività deve supportare. Aggiungi documenti di riferimento o dati approvati per l’applicazione.
Decidi e approva
Rispondi a domande mirate, esamina il Blueprint e approva la versione esatta che guiderà lo sviluppo.
Sviluppa e verifica
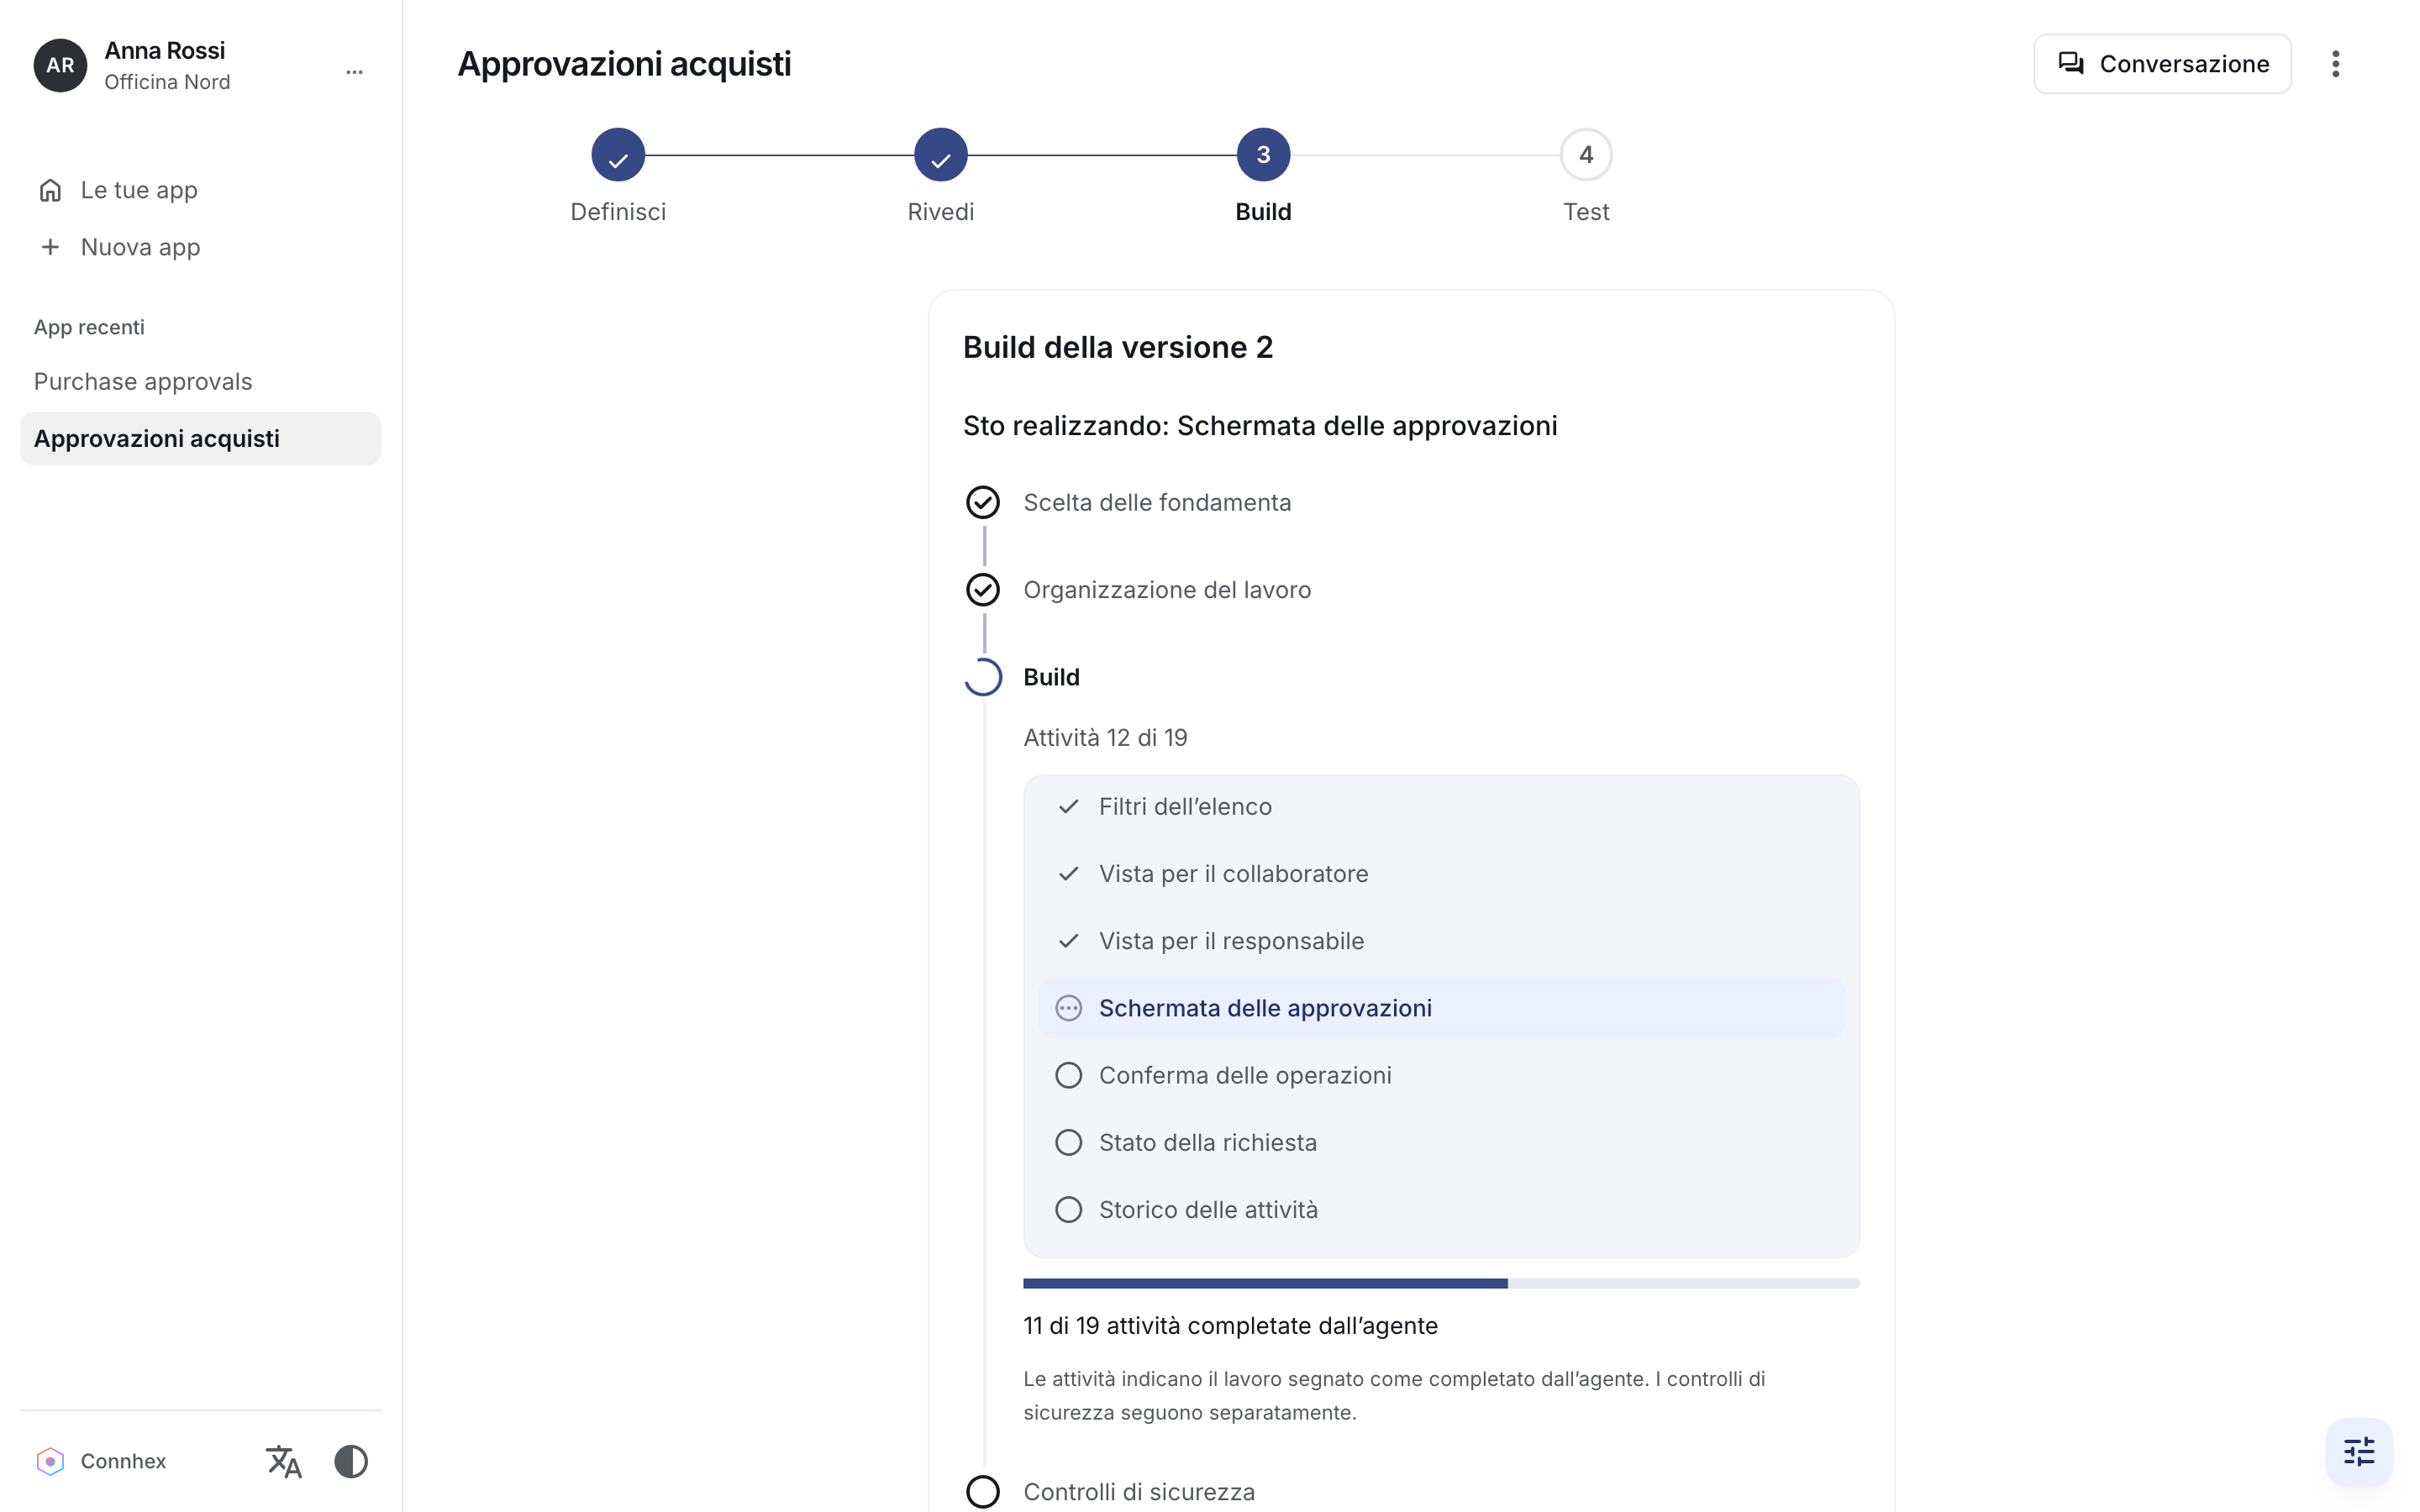
L’agente pianifica e implementa. Studio controlla il codice, esegue la propria pipeline di validazione e osserva in modo indipendente i comportamenti supportati.
Prova e perfeziona
Usa un’anteprima locale isolata, prova ruoli fittizi e segnala difetti o modifiche rispetto ai requisiti approvati.
Definisci prima di sviluppare
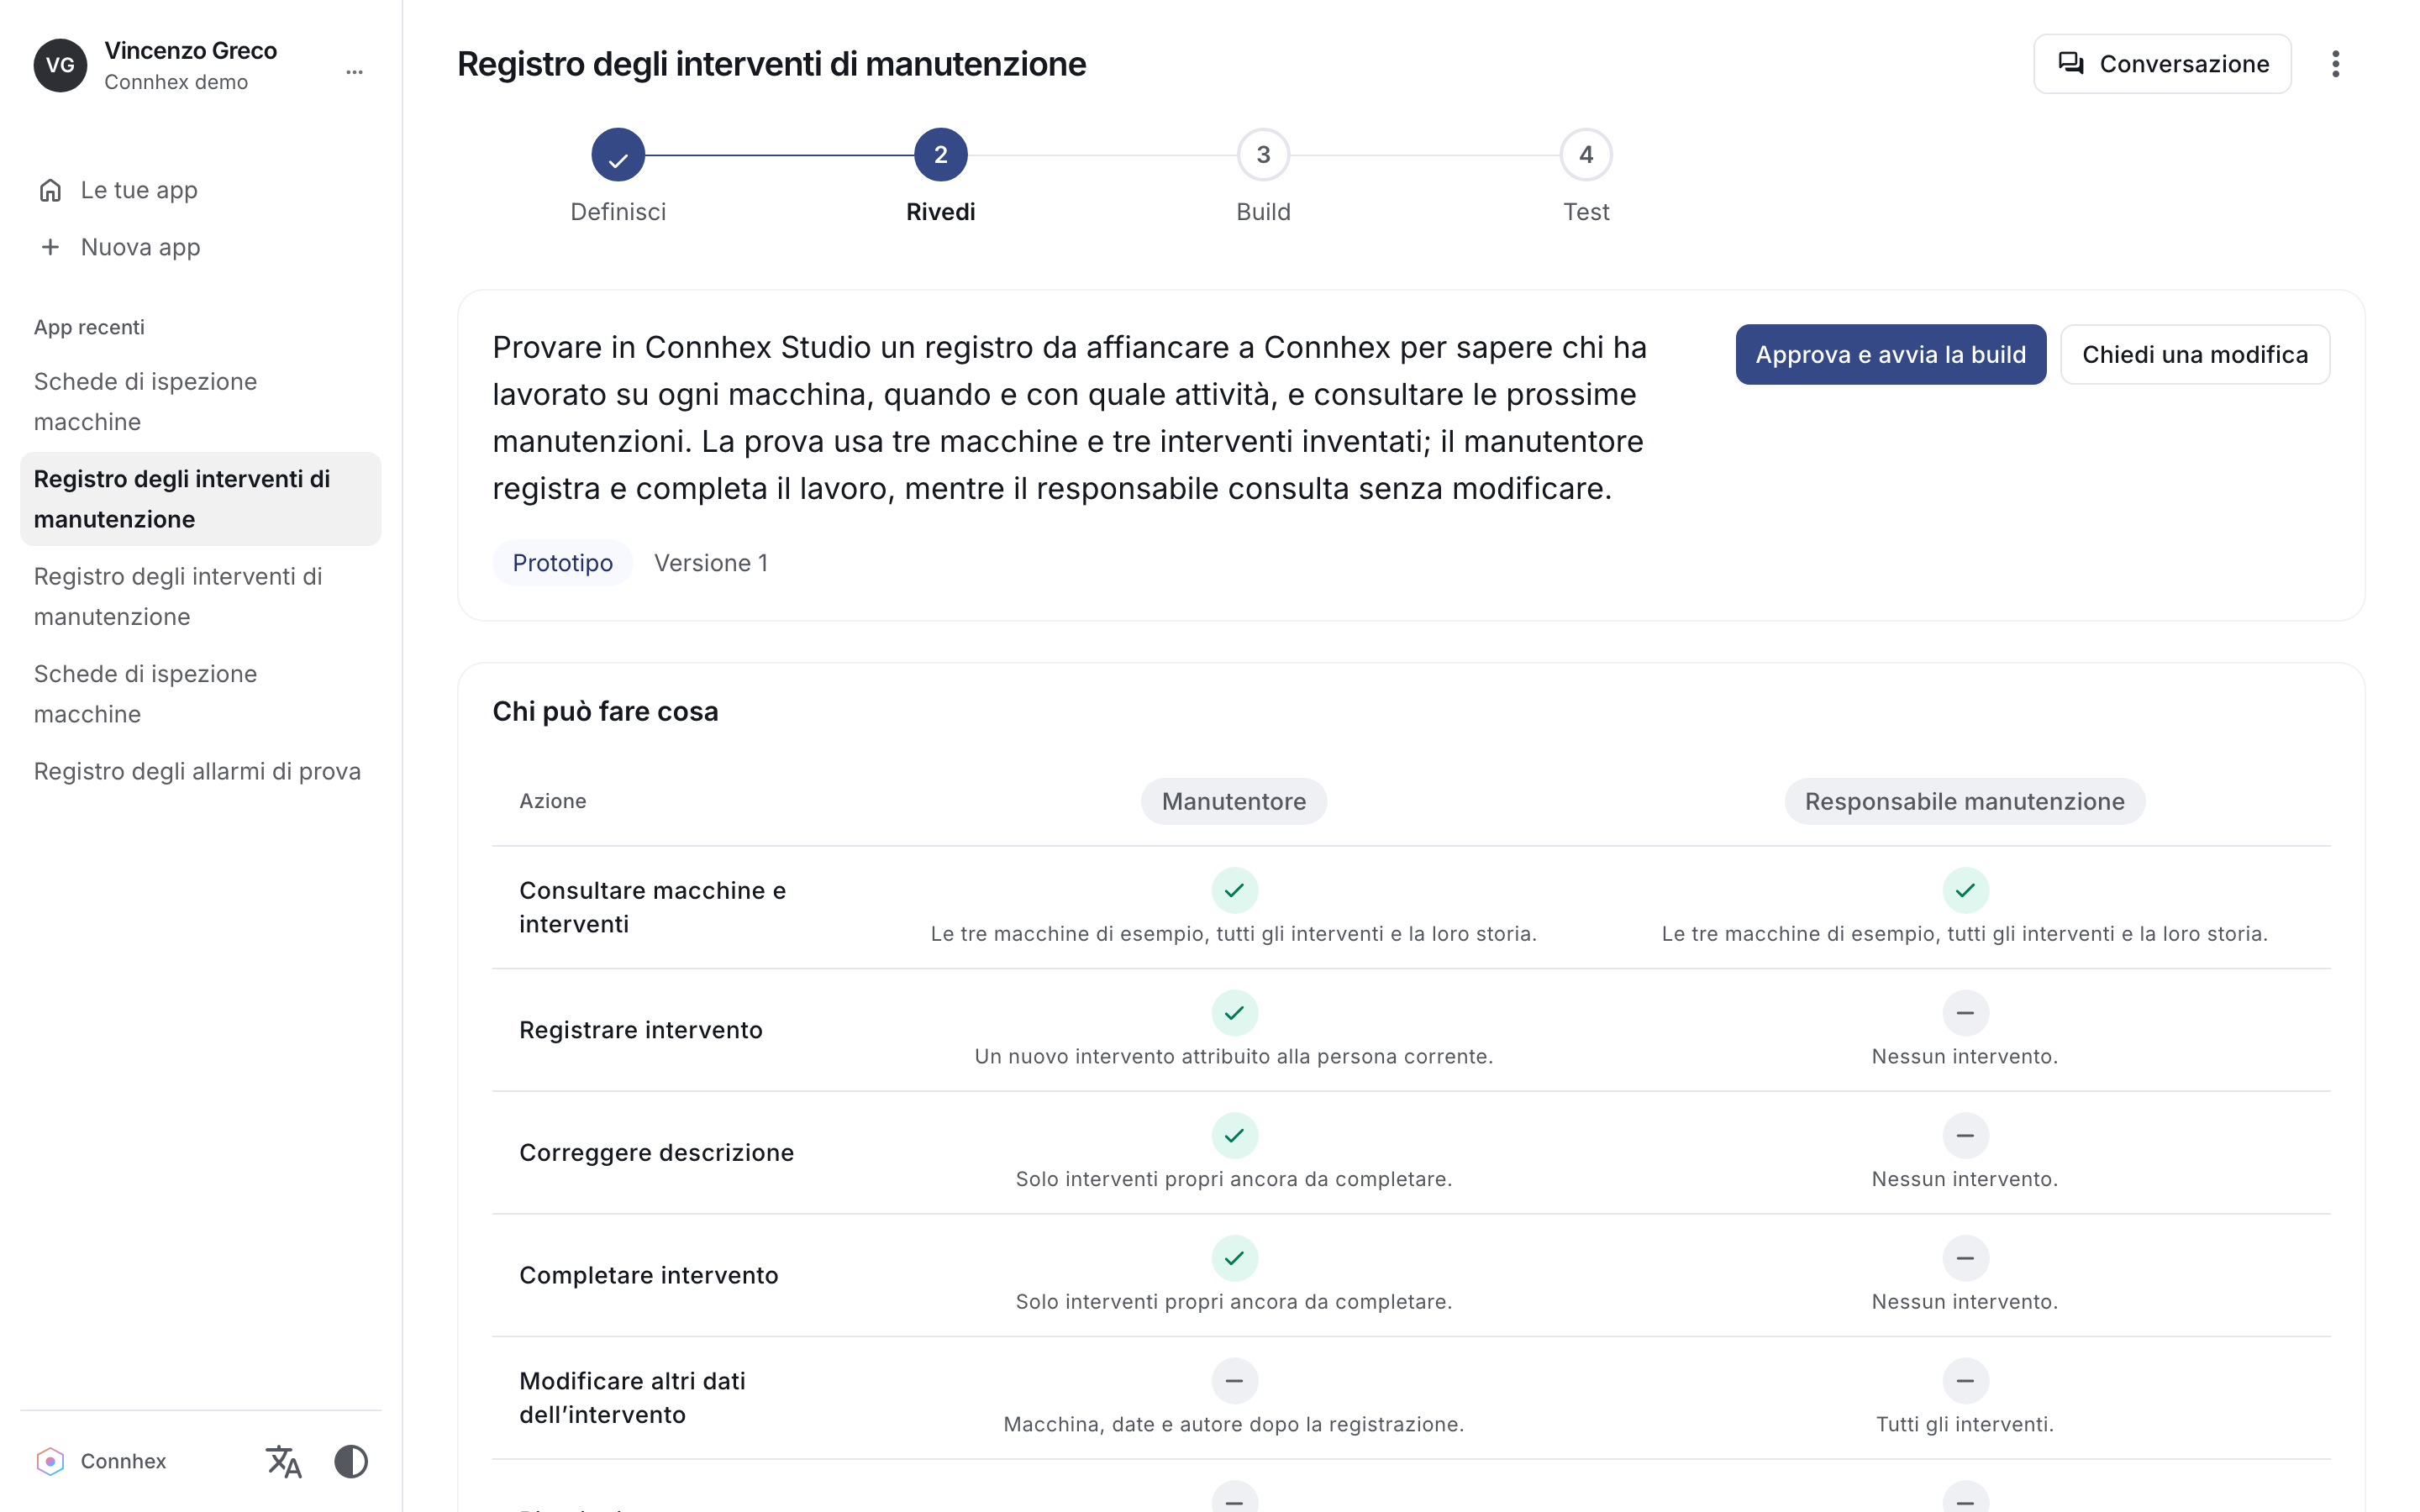
Un Blueprint da comprendere, discutere e approvare.
Studio trasforma la tua idea in una specifica chiara, con domande mirate su utenti, processi e dati. Esamina ciò che verrà sviluppato senza dover scrivere tu una specifica tecnica.
Ricevi raccomandazioni, delega le preferenze e chiarisci i requisiti mancanti. Studio tiene traccia delle decisioni per aiutarti a perfezionare e approvare il Blueprint prima di iniziare lo sviluppo.
Decisioni e versioni accettate restano collegate ai tentativi di build e alle evidenze di validazione, conservando il contesto di ogni risultato mentre l’applicazione evolve.
- Blueprint versionati
- Approvazione esplicita
- Modifiche ai requisiti
- Storico delle decisioni
Controlli lungo tutto lo sviluppo
Sviluppata seguendo regole. Verificata a ogni passo.
Dietro un’interfaccia semplice, Studio verifica la specifica, guida il lavoro ingegneristico e controlla come vengono usati i tuoi materiali.
Prima di avviare lo sviluppo, Studio controlla struttura, riferimenti e storico delle decisioni della specifica. Blueprint e specifica vengono conservati insieme come coppia immutabile, così lo sviluppo resta legato alla versione che hai accettato.
Istruzioni e risorse ingegneristiche sono protette e controllate per rilevare modifiche. I cicli di progettazione e correzione hanno limiti espliciti e le sostituzioni fallite conservano la pubblicazione precedente o l’ultima build valida.
Specifiche controllate
Struttura, riferimenti e decisioni verificati prima della pubblicazione.
Risorse protette
Integrità delle istruzioni verificata durante lo sviluppo.
Correzioni delimitate
Limiti di lavoro espliciti e criteri di accettazione fissi.
Risultati precedenti conservati
Una sostituzione fallita conserva l’ultimo risultato accettato.
Una costituzione ingegneristica protetta indica all’agente cosa deve affrontare durante pianificazione, sviluppo e revisione dell’app. Integra sicurezza, integrità dei processi e usabilità anche quando la richiesta iniziale si concentra sul risultato per l’azienda.
Quando pertinente, Studio introduce nella specifica e nelle verifiche aspetti specifici del dominio: chi può approvare, come evitare effetti finanziari duplicati, cosa succede agli import non validi e quando un report è attendibile.
Questi moduli guidano i requisiti da discutere e le verifiche da definire. Non implementano automaticamente le protezioni e non attestano la conformità normativa.
Accessi e input
Permessi lato server, input validati e output sicuri.
Integrità dei processi
Modifiche tracciabili, scritture atomiche e tentativi sicuri.
Usabilità e recupero
Errori chiari, azioni di recupero e requisiti di accessibilità.
Logica verificabile
Regole di business separate e verifiche ripetibili dei requisiti.
- Accessi e ruoli
- Dati personali
- Approvazioni
- Integrità dei dati
- Importazioni
- Reportistica
I file caricati hanno uno scopo dichiarato: materiale di riferimento per la specifica oppure dati approvati per l’applicazione. Studio conserva caricamenti con limiti definiti e hash, rendendoli immutabili una volta referenziati.
Solo i dati approvati per l’applicazione entrano negli asset gestiti, con controlli di integrità. I documenti vengono conservati senza eseguirli e le istruzioni vietano all’agente di eseguire script incorporati o seguire link e percorsi locali contenuti nei file.
Asset approvati
Solo i dati approvati entrano negli asset gestiti.
Documenti non attendibili
I caricamenti sono conservati senza eseguirne il contenuto.
Controlli sui riferimenti interni
Artefatti interni noti filtrati da specifiche e contenuti visualizzati.
Esecuzione controllata
L’agente di coding e l’app operano entro confini separati.
Politiche specifiche per il provider vincolano l’ambiente di lavoro dell’agente, gli strumenti, la configurazione, la rete e le variabili ereditate. Risorse protette, materiali caricati, asset gestiti e adattatori di identità non possono essere riscritti liberamente.
Il codice e i test generati vengono eseguiti separatamente in container. La validazione usa container nuovi e senza rete, con volumi host in sola lettura, privilegi ridotti, limiti di risorse e durata, output limitato e database temporanei.
Uno stack supportato con un contratto di esecuzione definito.
L’agente sceglie uno stack supportato motivandolo in base all’applicazione. Studio definisce dipendenze e contratti di esecuzione; i progetti generati non possono aggiungere pacchetti, script, lockfile o configurazioni di strumenti arbitrari.

Una build deve superare le verifiche
L’app non può riscrivere i criteri con cui viene accettata.
La pianificazione crea attività e collega i test agli esatti requisiti, regole e scenari che hai accettato. Studio verifica questi riferimenti e le classificazioni di copertura, poi esegue comandi di validazione fissi che i progetti generati non possono sostituire.
Prima dell’esecuzione, i controlli sul codice esaminano punti di ingresso richiesti, file consentiti, contratto del database, integrità dell’adattatore di identità, test eseguibili e manifest dei test. Le attività segnate come incompiute bloccano la validazione.
Controlli dei tipi
Controlli di compilazione TypeScript e verifiche mypy in modalità strict per i backend Python.
Test
I test di comportamento generati vengono eseguiti con comandi Node o pytest definiti dal servizio.
Bundle
Il packaging di frontend e backend avviene tramite comandi di build gestiti dal servizio.
Smoke check
Vengono controllati la struttura iniziale e il bundle del frontend, oltre alla risposta prevista dall’endpoint di stato dell’applicazione.
Un’osservazione indipendente del comportamento
Evidenze oltre i test scritti dall’agente.
Per gli scenari supportati, un osservatore fidato e separato esercita l’applicazione attraverso le normali API. Le aspettative derivano dai fatti della specifica accettata e restano fisse durante le correzioni. L’app generata non scrive il rapporto delle evidenze dell’osservatore.
Le osservazioni attuali coprono il rifiuto di input obbligatori omessi senza creare record e le transizioni esplicite di valori booleani o stati a scelta. Le verifiche usano record fittizi distinti, nuove letture e stati nuovi di app e database per controllare l’effetto previsto e gli effetti sugli altri record.
Le evidenze sono collegate all’esatta specifica accettata, al codice, al bundle, all’immagine runtime e alle definizioni delle verifiche. L’interfaccia può mostrare osservazioni superate, parziali o fallite.
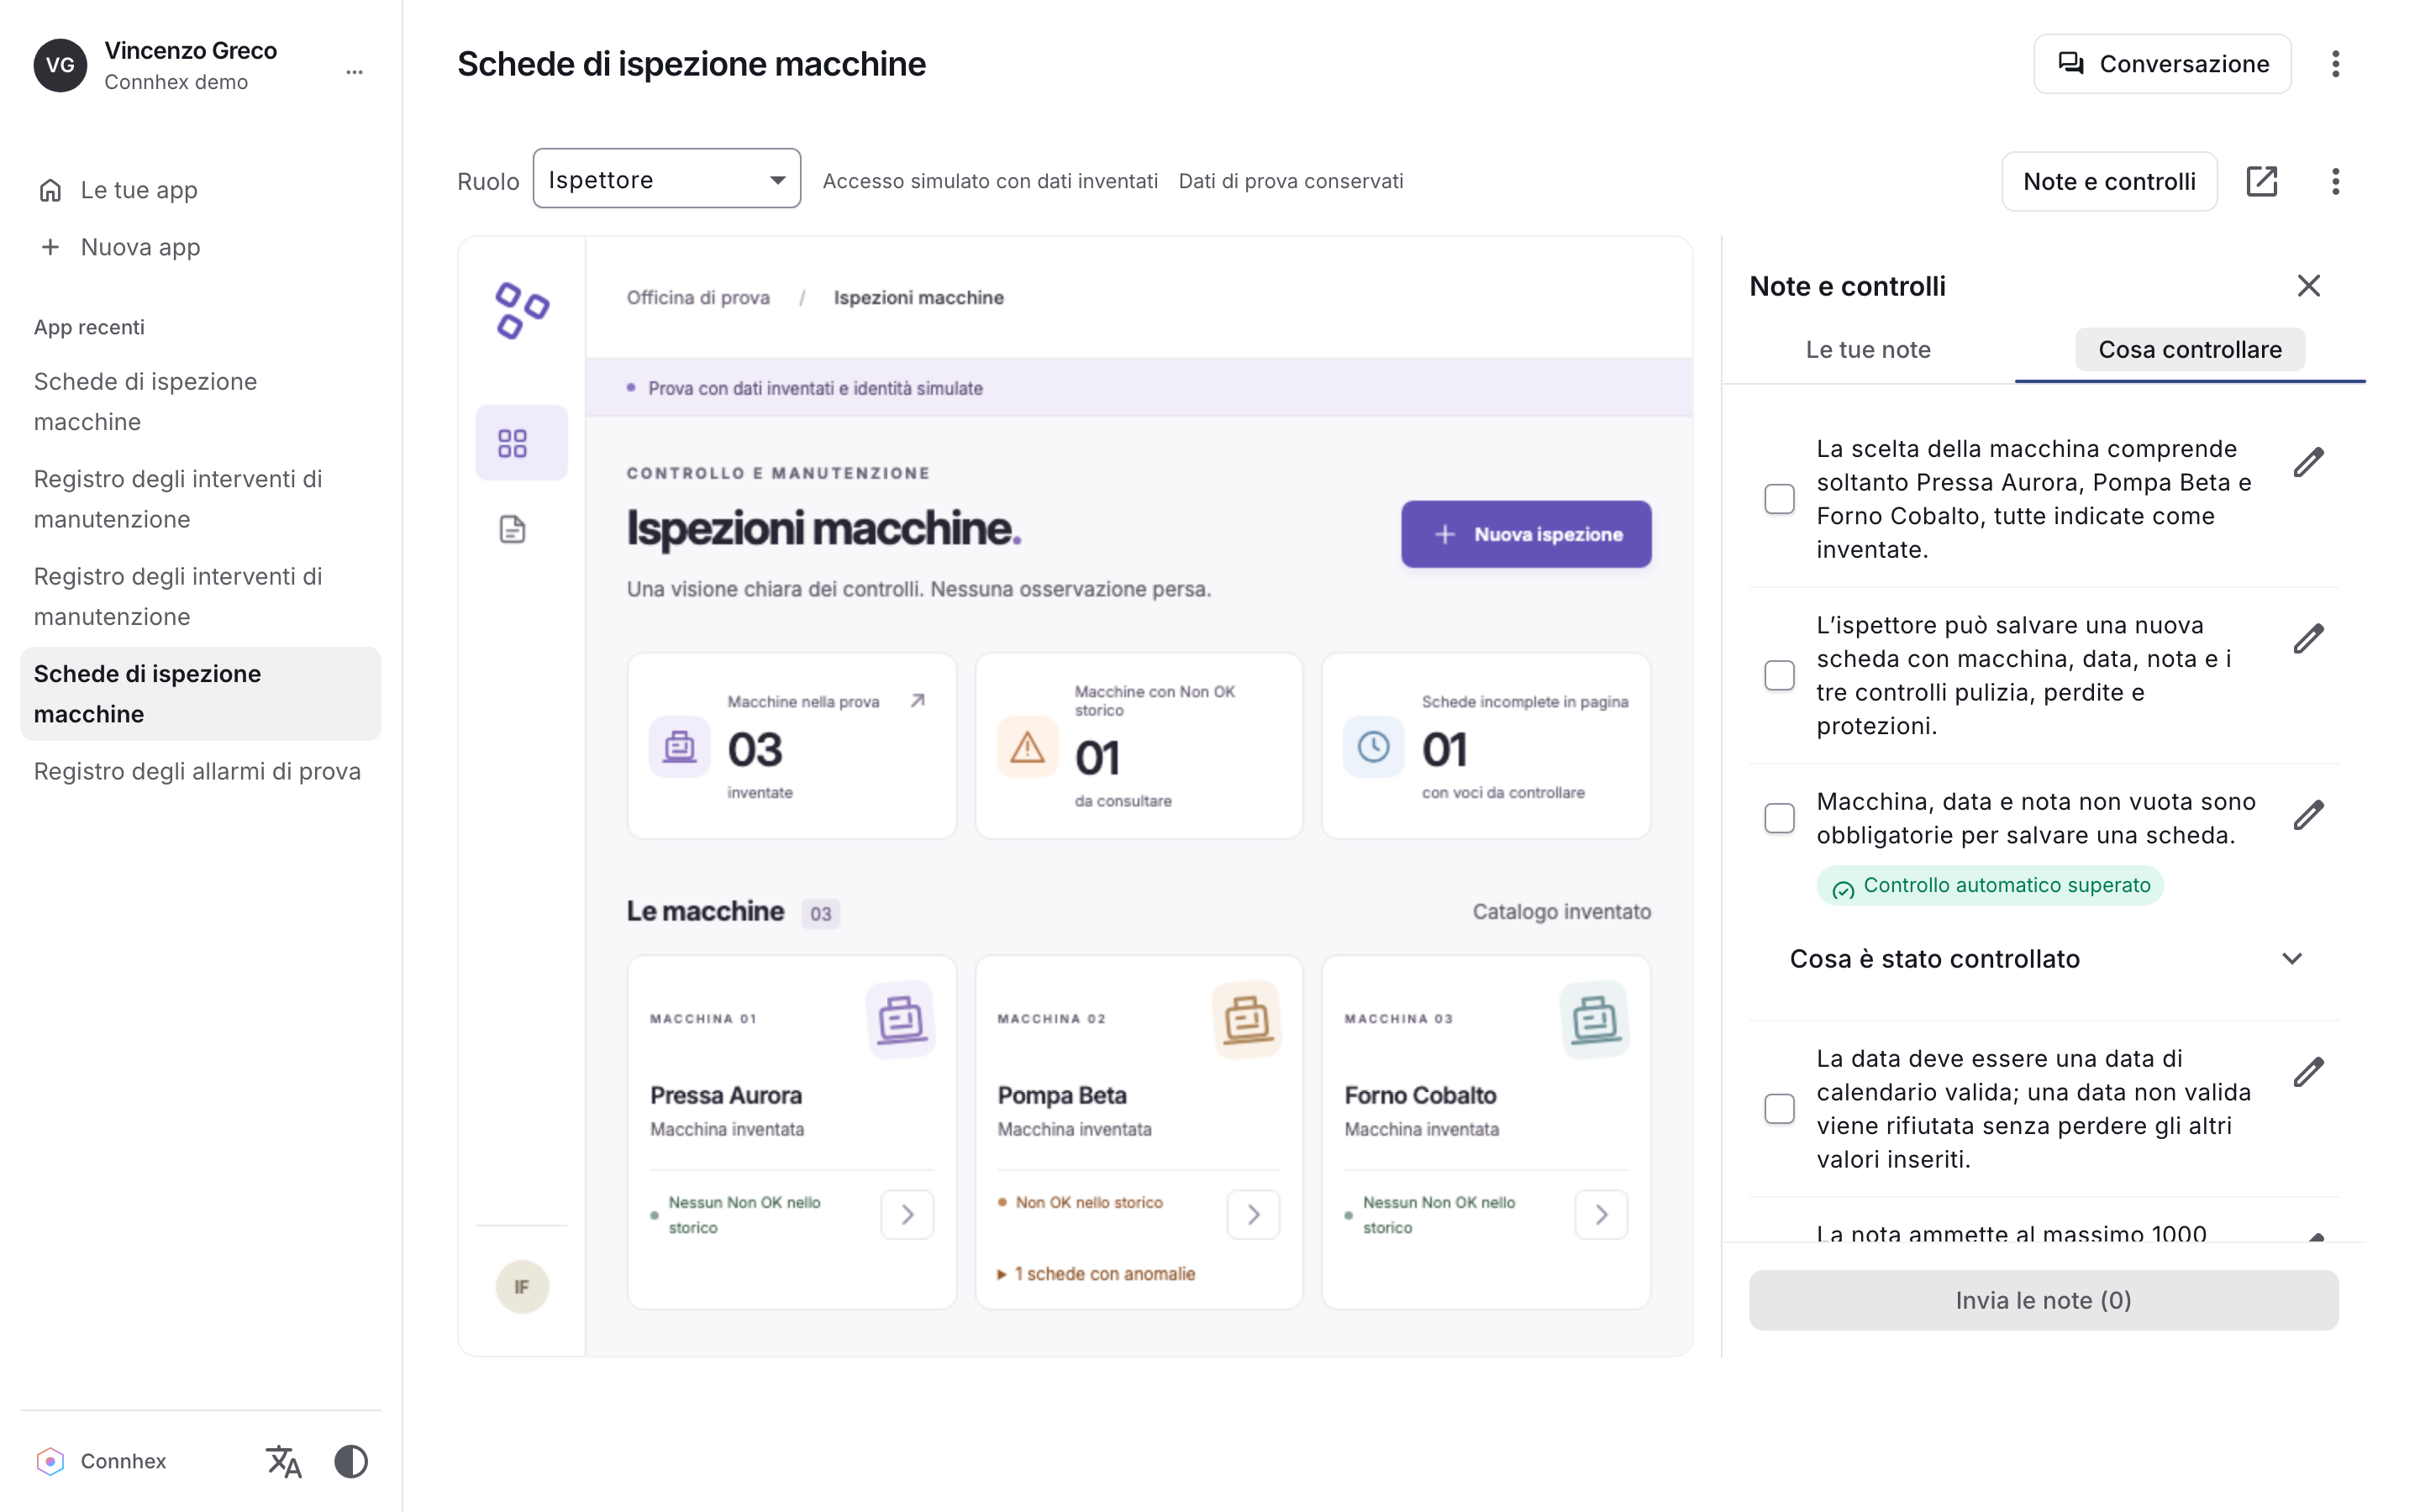
Tre livelli di garanzia.
Studio distingue tre tipi di garanzia, così puoi valutare il lavoro con le giuste aspettative.
Requisiti ingegneristici
Ciò che l’agente deve implementare e verificare: permessi, integrità dei dati, accessibilità e altri requisiti applicativi.
Controlli obbligatori
Ciò che Studio verifica prima di accettare una specifica o una build: integrità strutturale, risorse protette e pipeline di validazione definita.
Comportamento osservato
Comportamenti specifici supportati, esercitati in modo indipendente durante l’esecuzione, con evidenze legate all’esatta build.
Anteprime locali integrate e isolate
Prova l’anteprima della tua app direttamente in Studio.
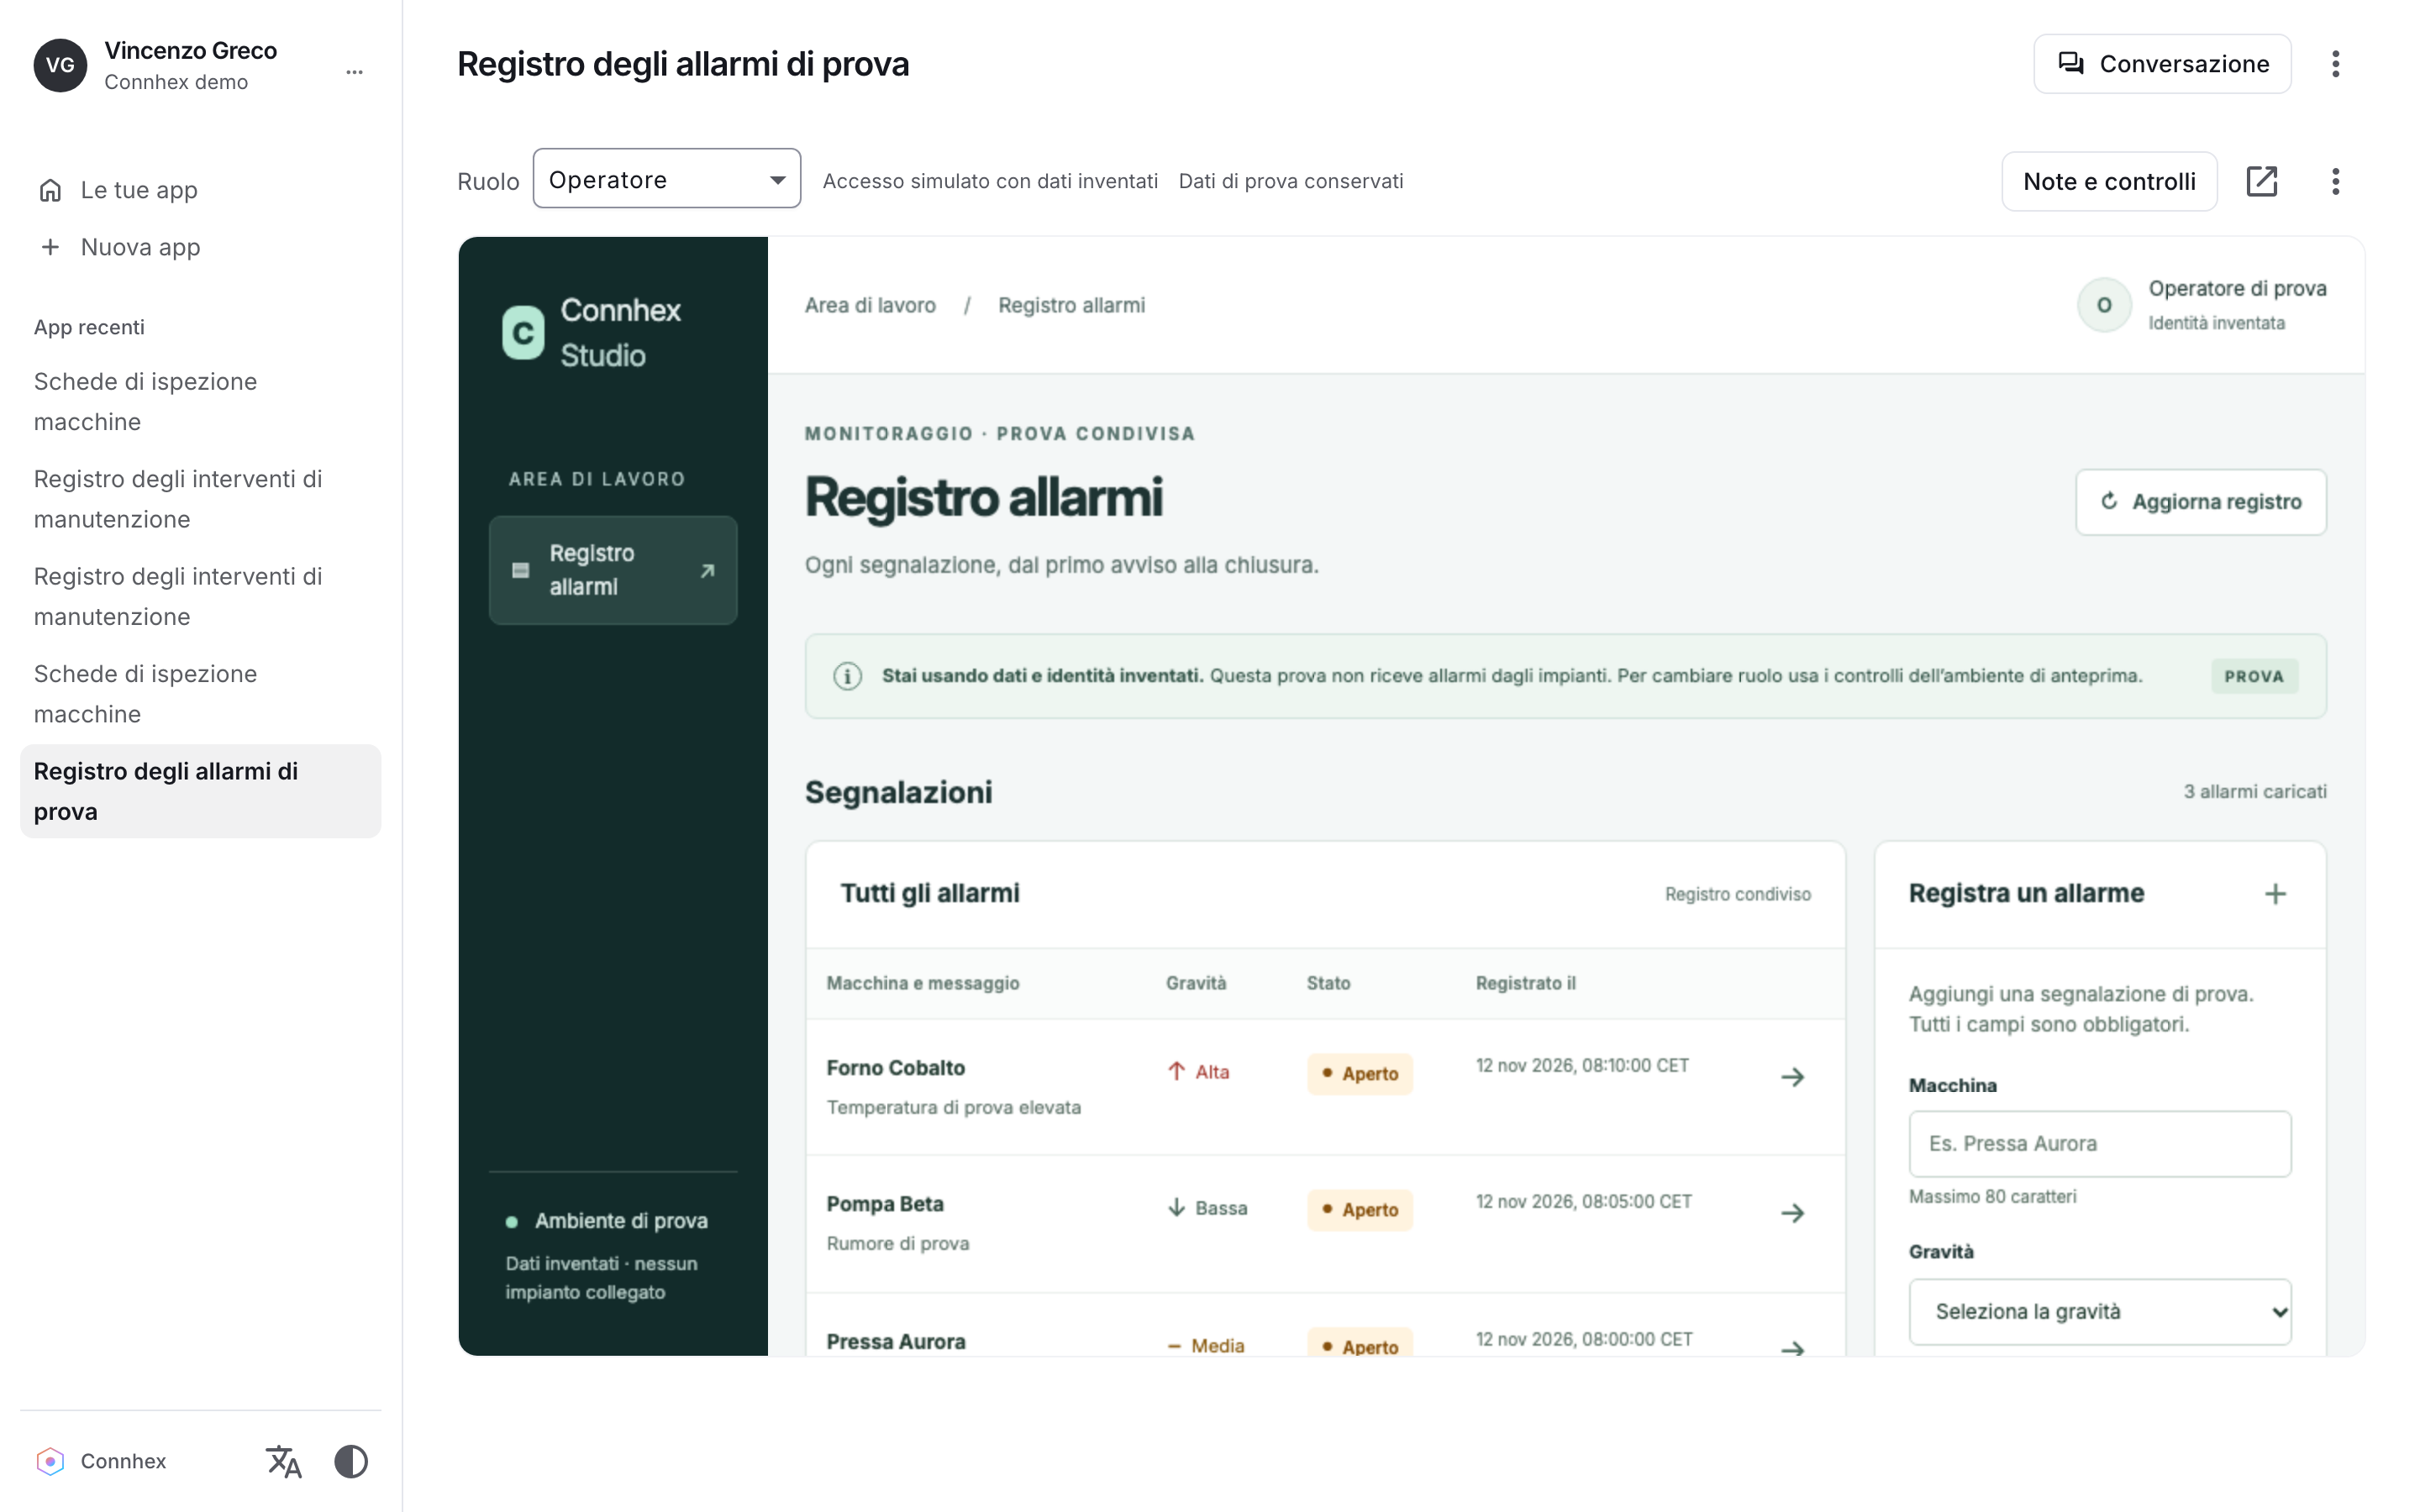
Avvia una build pronta direttamente in Studio oppure apri separatamente la sua anteprima locale. L’app generata non ha un’interfaccia di rete propria; un gateway locale fidato la espone su loopback e applica controlli di sicurezza per il browser.
Passa da un ruolo fittizio all’altro mantenendo i dati dell’applicazione. Il gateway rimuove credenziali del browser e header di identità forniti prima di inserire ruolo e soggetto simulati, così puoi esplorare i comportamenti legati ai ruoli senza usare identità di produzione.
I dati dell’anteprima sopravvivono ai riavvii dell’anteprima e del servizio. Gli schemi compatibili riutilizzano i dati SQLite esistenti; quelli incompatibili richiedono il tuo consenso esplicito per azzerarli. Validazione e osservazioni usano sempre database temporanei separati.
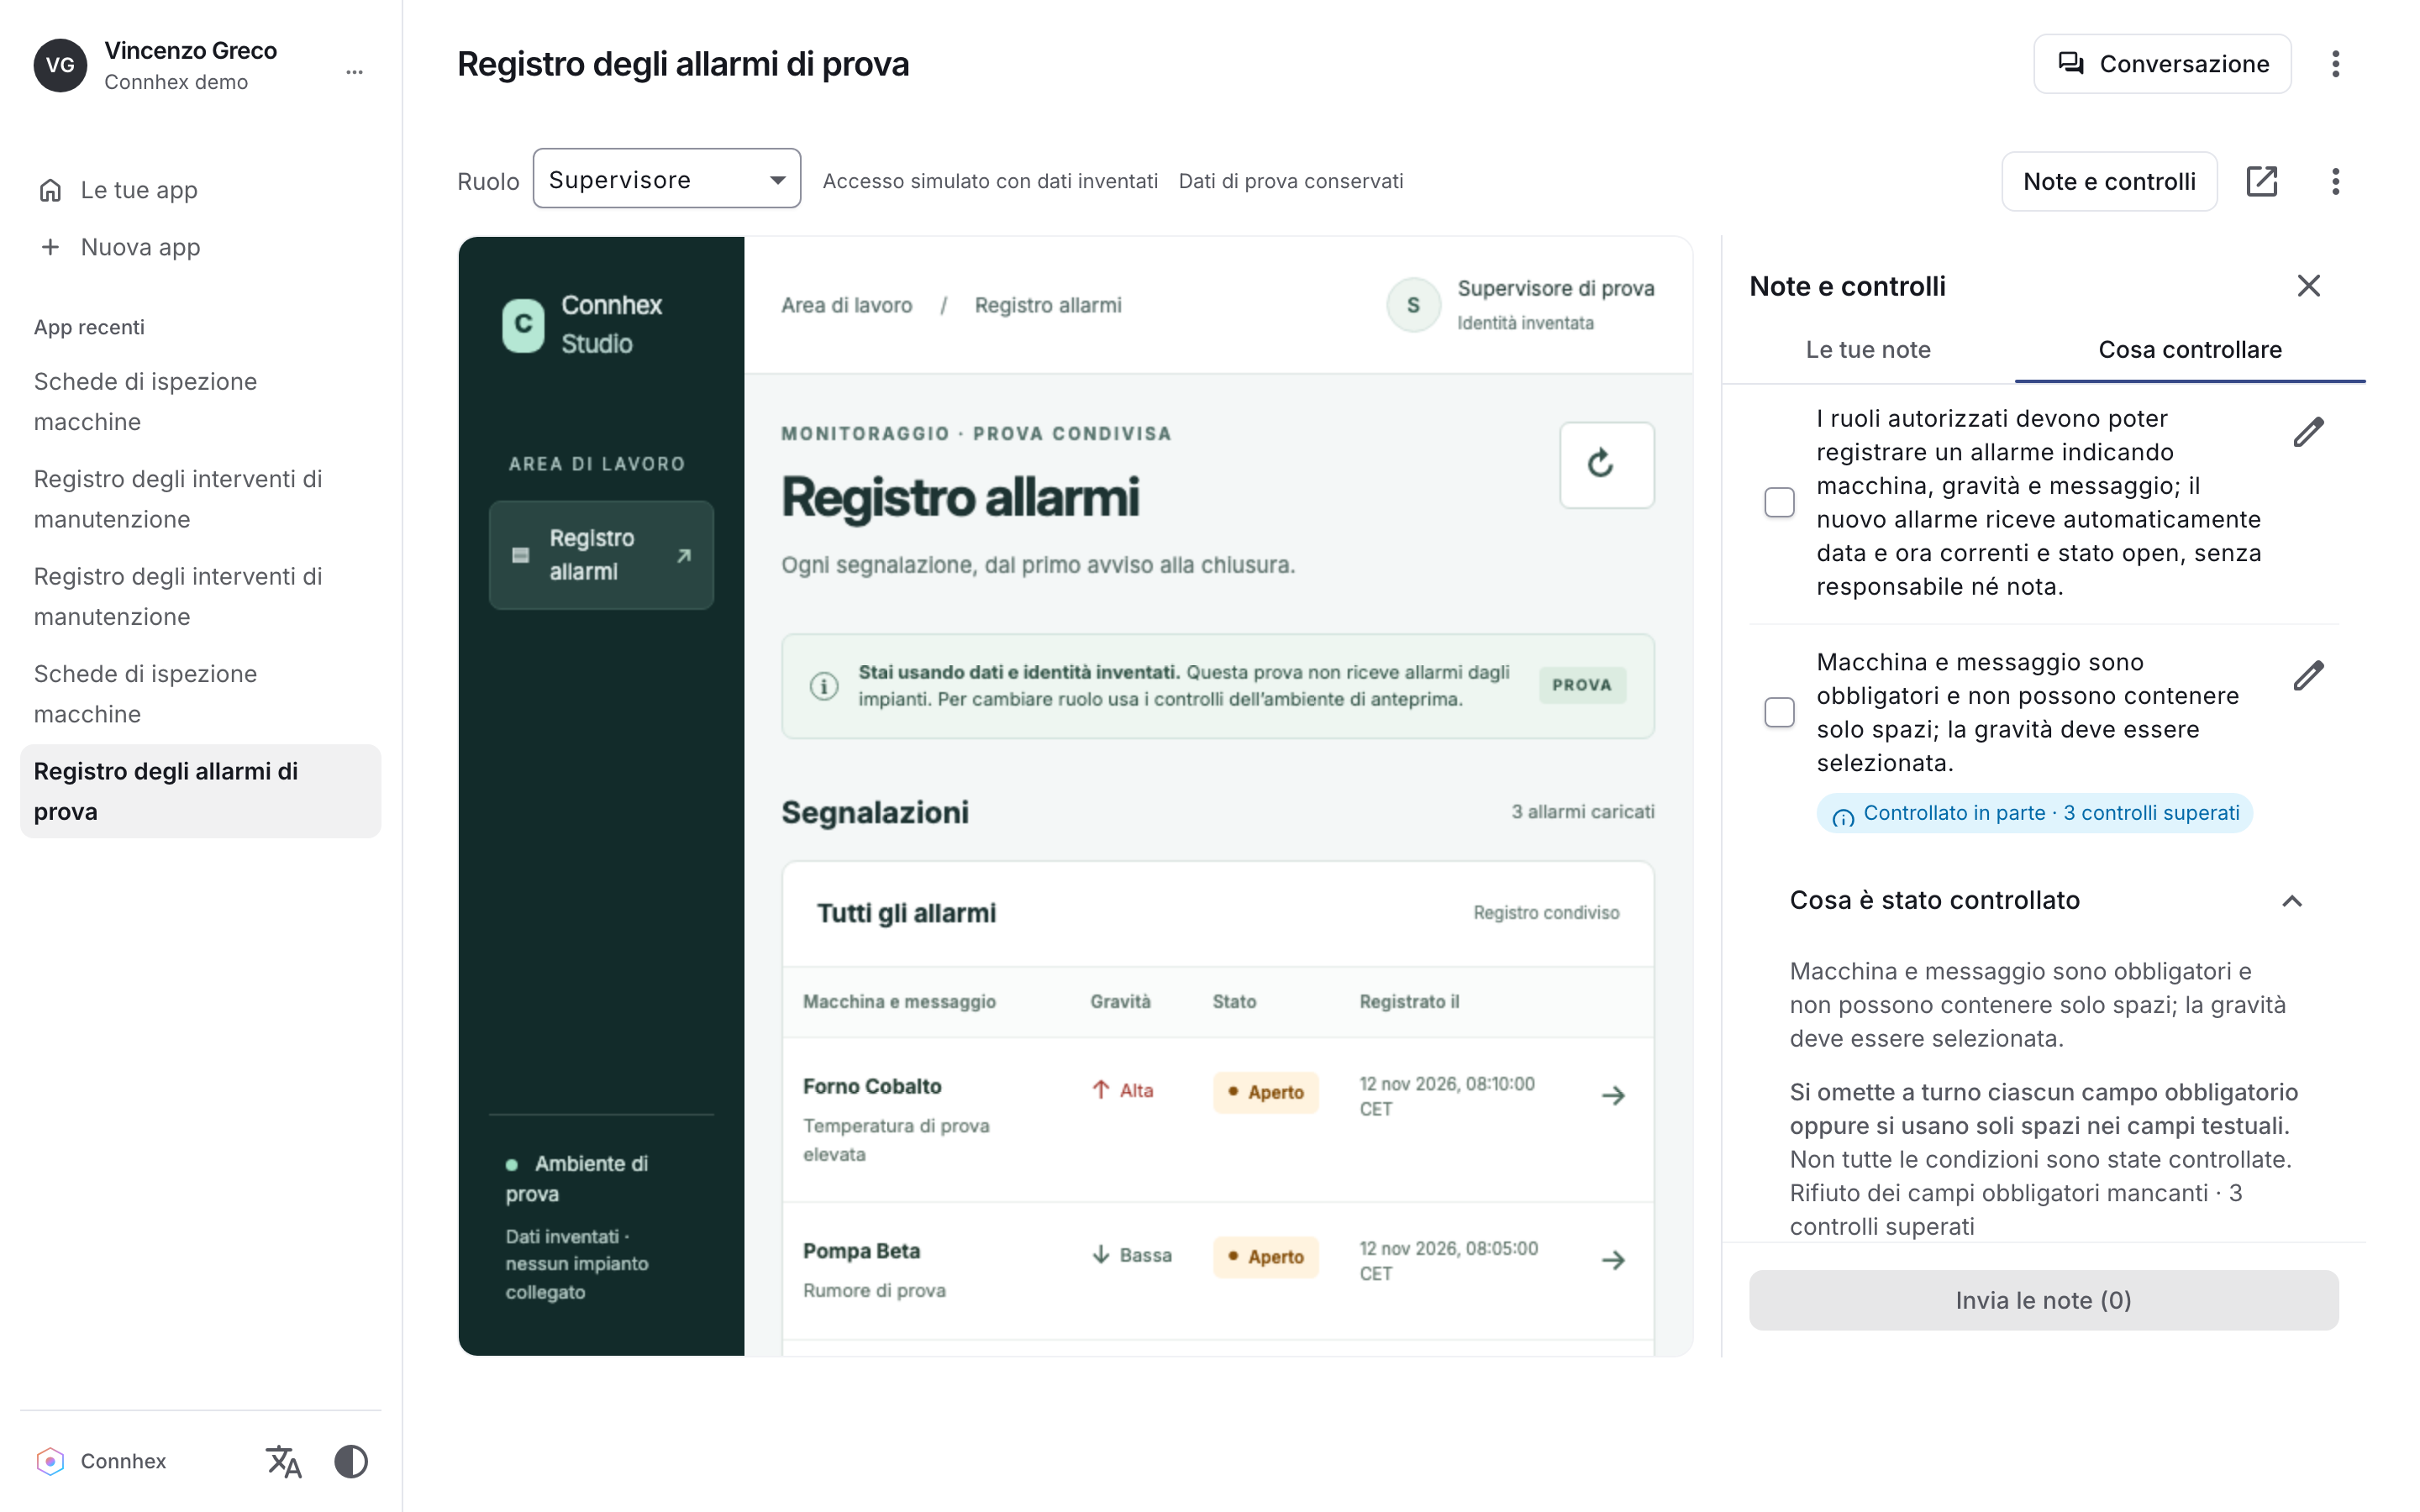
La prova umana fa parte del processo
Prova il risultato. Mantieni consapevoli le modifiche.
La prova dell’app presenta le regole accettate in una checklist manuale accanto alle evidenze automatiche disponibili per la build. Puoi provare le attività importanti per i tuoi utenti e segnalare ciò che richiede attenzione.
Un difetto rimanda ai requisiti accettati
Una segnalazione di difetto avvia la correzione dal codice che hai provato, dal piano e dalle attività esistenti e dalla specifica accettata. Le segnalazioni aperte proseguono fino a quando una build che le include supera la validazione.
Un nuovo requisito torna alla progettazione
Cambiare ciò che l’app deve fare riapre la revisione della specifica. Il nuovo requisito viene discusso e approvato attraverso il Blueprint invece di essere aggiunto implicitamente durante lo sviluppo.
Lavora con il tuo agente di coding
Usa l’agente che conosci già.
Connhex Studio funziona con Claude Code, OpenAI Codex e OpenCode sul tuo computer, usando il tuo abbonamento esistente. Studio aggiunge un processo guidato di specifica, controlli di approvazione, validazione e un’anteprima locale integrata attorno all’agente con cui lavori già.
Tu porti la conoscenza del tuo settore, degli utenti e dei processi. Connhex offre l’infrastruttura per prodotti connessi e Studio aiuta il tuo agente a costruire l’applicazione attorno alla tua attività: un portale di assistenza, una dashboard operativa o uno strumento specifico per il tuo settore.
 Claude Code
 OpenAI Codex
 OpenCode